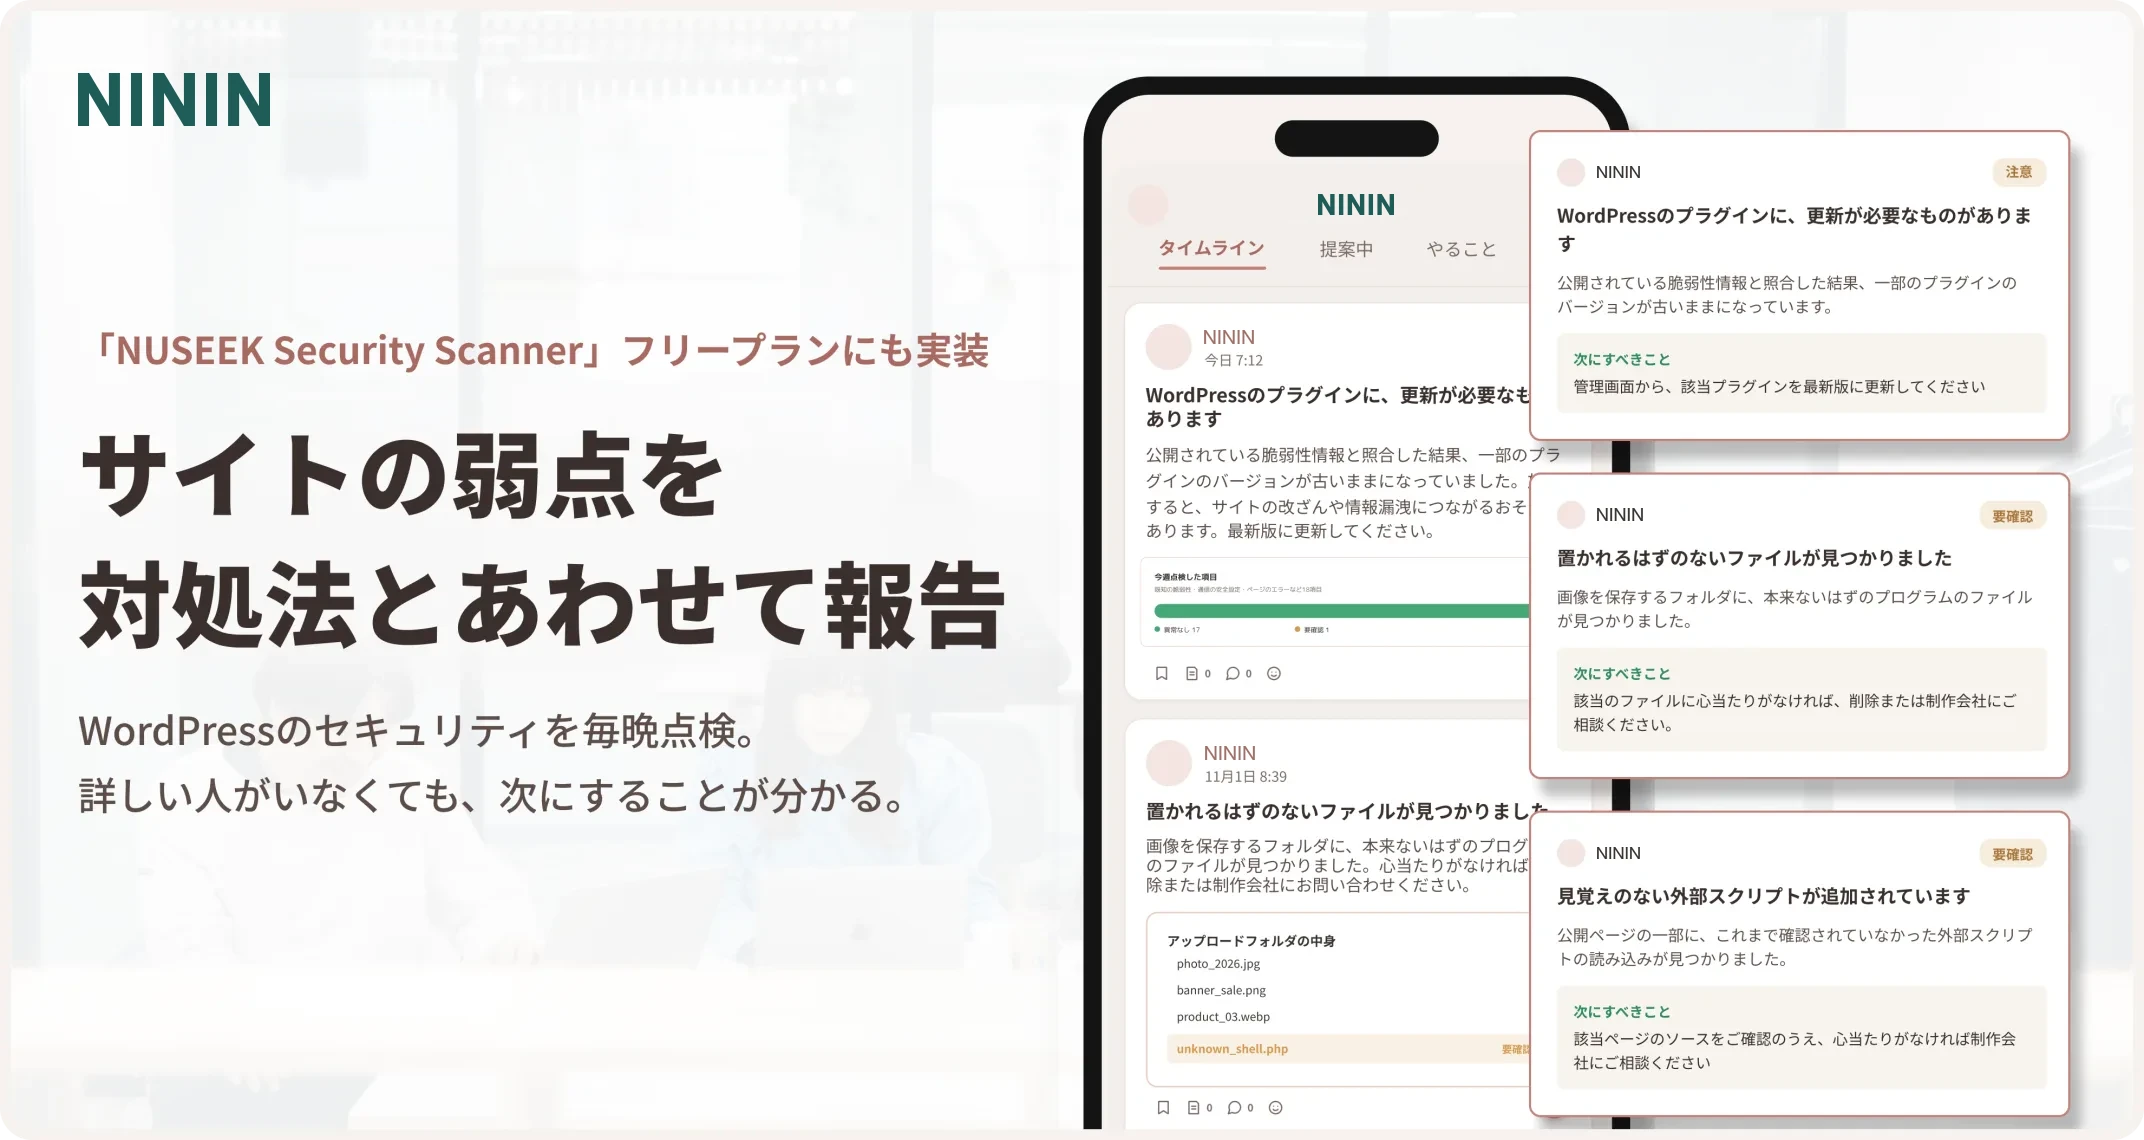
「NUSEEK Security Scanner」フリープランにも実装。サイトの弱点を対処法とあわせて報告
WordPressのセキュリティを毎晩点検。詳しい人がいなくても、次にすることが分かる。
NININとつなぐWordPressプラグイン「NUSEEK Security Scanner」
WordPressにインストールしてNININと接続すると、ファイルの様子やバージョンを毎晩しらべ、NININの「タイムライン」と「サイトの守り」にお届けします。サイトの中を毎晩チェックすることで異変にいち早く気づくためのプラグインです。
- 対象
- NININの全プラン(フリープランを含む)
- 料金
- 各プランに含まれます(追加の料金はかかりません)
- 動く環境
- PHP 7.2以上・WordPress 5.9以上
- しらべる時刻
- つないでいる間、毎晩3時〜5時ごろ(日本時間)
このプラグインでできること
NUSEEK Security Scannerは、ご利用のWordPressとNININをつなぐプラグインです。WordPressで利用しているPHP・WordPress本体・プラグインのバージョンや、公式配布されているものと違うファイル、外部からアクセスできる場所に置かれた非公開にするべきファイルなどを調べNININと連携します。
NININは、連携された情報を、脆弱性データベースの記録(Wordfence Intelligence)と照らし合わせます。新しく見つかったことは、項目ごとに「やるべき対策」の一言を添えてタイムラインで報告します。タイムライン以外にも、調査した全ての情報は、「サイトの守り」ページでいつでも確認できます。NININとのチャットで「プラグインに更新はある?」「PHPのバージョンは?」と質問いただければNININが回答します。
WordPressとECサイトのつながり
WordPressがECサイトとは別のサーバーで運用されていても、ECサイトと連携している場合は、WordPressへの不正アクセスがECサイトにも影響を及ぼすことがあります。
- ECサイトと同じドメインで運用している場合
お客様からは、同じお店のページに見えます。不正に書き換えられた記事のページに偽の登録画面やアンケートを仕込まれると、お客様が気づかずに入力してしまい、被害にあうことがあります。 - WordPressの記事をECサイトに表示している場合
連携している中身に不正な仕掛けを混ぜられると、ECサイトにもそのまま表示されます。悪意のある内容が表示されたり、偽サイトへ誘導するバナーを置かれたりするおそれがあります。
NUSEEK Security Scannerは、こうした被害に早く気づけるよう、WordPressの内部のファイルを毎晩しらべ、ログインの失敗や管理者の増加、脆弱性のある古いバージョンを見つけて、早めにお知らせします。
しらべること
PHP・WordPress・プラグイン・テーマのバージョン
PHP・WordPress本体・データベース・Webサーバーのバージョンと、入っているプラグイン(止めてあるものも含みます)とテーマのバージョン、更新があるかどうか。NININが、公開されている脆弱性の記録(Wordfence Intelligence)と照らし合わせます。PHPの公式の直しの配布が終わったバージョンかどうかもお伝えします。
WordPress本体のファイル
WordPress.orgが公開している公式の控え(チェックサム)と、本体のファイルを1本ずつ突き合わせます。違うファイルは公式の原本を取り寄せ、どの行が違うかを出します。
プラグインのファイル
WordPress.orgで配られているプラグインを、そのバージョンの公式の控えと突き合わせます。行が違うファイルと、控えに無いプログラムのファイルを一覧にします。有料のプラグインや自作のプラグインのように公式の控えが無いものは、「突き合わせきれていない」と数でお伝えします。WordPress.orgの一覧に無いプラグインもお知らせします。
アップロードの置き場のファイル
画像や資料を置く場所(wp-content/uploads)に、PHPなどのプログラムのファイルが置かれていないか。よく知られたプラグインがわざと置くファイルは見分けて、理由を添えて分けて出します。
外から取れるかもしれないファイル
バックアップのファイル、データベースの書き出し、debug.log、.gitや.env、wp-config.phpの控え(.bakや.oldなど)が、公開の場所に置かれたままになっていないか。置かれている場所と名前をお伝えします。
ログインの失敗と管理者の人数
日ごとのログインの失敗の数と、管理者の人数、前の回からの増減。ユーザー名やIPアドレスは記録しません。
公式のものと違うファイルや、出どころの分からないファイルが見つかっても、改ざんされたとは限りません。サーバーの会社や制作会社が手を入れていることもあります。NININは見つかった事実と、確かめ方をお伝えします。
しないこと
- サイトのファイルを書き換えたり、消したりしません。プラグインが残すのは、しらべの途中経過などの控え(WordPressの設定の表)だけです。NININがお知らせしたプラグインやWordPress本体の更新は、WordPressの管理画面から行っていただきます。このプラグイン(NUSEEK Security Scanner)自身の更新は自動で行われます(WordPressの管理画面でオフにできます)。
- 見つけたファイルを、外から取りに行って開けるか試すことはしません。お伝えするのは、サイトの中に「置いてある」というところまでです。
- サーバーのコマンドを動かす関数(exec・system・evalなど)は使いません。これらを止めているサーバーでも動きます。
- 外から呼び出せる受け口(REST APIやadmin-ajax)を作りません。
- サイトの表示を遅くしないよう、しらべは20秒ほどの区切りで少しずつ進めます。
NININに送るもの・送らないもの
送るもの
- サイトのURL
- PHP・WordPress・データベース・Webサーバーの種類とバージョン
- プラグイン・テーマの名前とバージョン、使っているかどうか、更新があるかどうか
- デバッグの表示など、WordPressの設定のいくつか
- 見つかったファイルの場所・大きさ・日付(本体のファイルは、違う行の位置)
- プラグインごとに、突き合わせられたかどうかと、見たファイルの数
- 日ごとのログインの失敗の数
- 管理者の人数と、増減を数えるための見分けの印(サイトの中だけにある鍵で作った、元の名前に戻せない値)
送らないもの
- ファイルの中身
- ユーザー名・メールアドレス・パスワード
- IPアドレス
- 投稿やページの本文
- お客様や注文の情報
送り先はNININ(app.nuseek-aira.com)で、HTTPSで送ります。つなぐときに貼った連携のコードで、どのお店のサイトかを見分けます。公式の控えと突き合わせるために、WordPressのバージョンと言語、プラグインの名前とバージョンをWordPress.orgに送って、公開されている控えを受け取ることがあります。サイトの中身は送りません。
受け取った情報の扱いは、利用規約の第9条の2と、プライバシーポリシーの「12. WordPress用プラグイン」に書いています。
入れ方・つなぎ方
NININで連携のコードを作る
NININの左のメニューの「サイトの守り」を開き、上のタブ「WordPressの守り」を押します。サイトの名前を入れて「連携のコードを作る」を押すと、コードが表示されます。コードはその場で一度だけ表示されるので、コピーしておいてください。プラグインのzipをダウンロードする「設定」の画面の「NUSEEK Security Scanner」の欄でも、そのまま作れます。作れるのはお店の管理者の方です。サイトが2つ以上あるときは、サイトごとに1つずつ作ります。
WordPressにプラグインを入れる
プラグインのファイル(zip)は、NININの「設定」の「プロフィール」か「データ連携」の画面にある「NUSEEK Security Scanner」の欄からダウンロードできます。WordPressの管理画面の「プラグイン」→「新規プラグインを追加」→「プラグインのアップロード」でzipを選び、「今すぐインストール」を押してから「プラグインを有効化」を押します。
コードを貼ってつなぐ
WordPressの管理画面の「ツール」→「NUSEEK Security Scanner」を開き、1で作ったコードを貼って「つなぐ」を押します。最初のしらべがすぐに始まります。「ツール」のメニューが見当たらないときは、ブラウザでお店のサイトのURLの後ろに「/wp-admin/tools.php?page=nuseek-security-scanner」を付けて開いてください(例:https://example.com/wp-admin/tools.php?page=nuseek-security-scanner)。
NININで結果を見る
しらべが終わると、結果がNININに届きます。「サイトの守り」の「WordPressの守り」で、項目ごとに何をすればよいかの一言と一緒にご覧いただけます。そのあとは毎晩しらべます。すぐにしらべ直したいときは、プラグインの画面の「いますぐしらべる」を押してください。
更新のしかた
- 新しいバージョンは、WordPress.orgからではなくNUSEEKからお届けします。WordPressの「更新」の画面に、ほかのプラグインと同じ形で出ます。
- プラグインを入れたときに、このプラグインの自動更新がオンになります。オフにしたいときは、「プラグイン」の画面で「自動更新を無効化」を押してください。
- 入れるのは、NUSEEKの鍵の署名があり、ファイルの大きさとSHA-256が署名の中身と一致し、いま入っているバージョンより新しいバージョンだけです。どれか1つでも合わなければ、何も入れません。
- 新しいバージョンは、まず一部のサイトで動きを確かめてから、順にお届けします。
- 更新を受け取るのは、NININとつないでいるサイトだけです。
対象のプランと料金
フリープランを含む、NININのすべてのプラン(フリー・スタンダード・プラス・プロ・マックス)でお使いいただけます。料金は各プランに含まれていて、追加の料金はかかりません。
しらべる頻度はプランで変わりません。つないでいる間は、どのプランでも毎晩しらべます。
よくある質問
NININとつながずに使えますか?
使えません。このプラグインはNININとつなぐための窓口で、結果はWordPressではなくNININの画面に出ます。つなぐまでは何もしません。
フリープランでも使えますか?
使えます。フリープランを含む、すべてのプランでお使いいただけます。しらべる頻度もプランで変わらず、つないでいる間は毎晩しらべます。
サイトのファイルを書き換えたり、消したりしませんか?
しません。プラグインはファイルを読むだけです。残すのは、しらべの途中経過などの控えをWordPressの設定の表に置くことだけで、外すと消えます。
サーバーでexecなどの関数を止めています。動きますか?
動きます。このプラグインはexec・system・eval・popenなどの関数を使いません。
「本体のファイルが公式と違う」と出ました。改ざんされたのでしょうか?
そうとは限りません。サーバーの会社や制作会社が手を入れたり、誰かが編集したりしても違いは出ます。NININはどの行が違うかを出すので、サイトを管理している方に見ていただくのがおすすめです。WordPressの「更新」の画面にある再インストールで、公式のファイルに戻せます。
有料のプラグインが「突き合わせきれていない」と出ます。
公式の控えがあるのは、WordPress.orgで配られているプラグインだけです。有料のプラグインや自作のプラグインは突き合わせられないので、数でお伝えしています。ファイルが変わっていないという意味ではありません。気になるときは、作った会社から同じバージョンを取り寄せて入れ直すのが確実です。
サイトが重くなりませんか?
ふだんのしらべは夜の時間に、20秒ほどの区切りで少しずつ進めます。共用のサーバーで時間がかかるときも、区切りを重ねて最後までしらべます。
結果を見られるのは誰ですか?
NININをご利用のお店の方と、NUSEEKの運営スタッフです。
最後に何を送ったかを確かめられますか?
つないでいる間は、プラグインの画面で、最後のしらべで送った中身をそのまま開いて確かめられます。
お問い合わせ
入れ方やしらべた結果について分からないことがあれば、お気軽にお問い合わせください。